La tua fabric Cisco ACI, finalmente sotto controllo.
Day2Fabric è uno strato self-hosted sopra APIC: gestisci la fabric, distribuisci le modifiche in sicurezza e progetti ciò che viene dopo — con ogni concetto ACI spiegato a parole semplici, così può lavorare tutto il team, non solo l'unico esperto. Distribuito come stack containerizzato su Docker Compose, con un bundle offline per i siti air-gapped.
Operate, deploy e design — un workspace, tre sezioni
Il workspace rispecchia come la fabric viene davvero gestita. Ogni sezione è un menù del prodotto, non una fase di marketing — e ogni ruolo trova il suo posto.
Vedi cosa sta facendo la fabric
Fault con indizi di causa radice, topologia live con node inspector, traffico in tempo reale, ricerca endpoint e Policy Verifier — più viste in lettura di ogni tenant, VRF, bridge domain, EPG, contract e L3Out.
Distribuisci le modifiche in sicurezza
Un Getting Started guidato, una pagina per ogni oggetto ACI con una spiegazione su ogni campo, naming convention applicate alla creazione, import massivo da CSV con rollback automatico e uno scheduler per le finestre di change. Le modalità in sola lettura e demo ti tengono al sicuro.
Progetta ciò che viene dopo
Capacity Planning con l'headroom reale delle porte, limiti policy-TCAM, proiezioni what-if e prenotazioni; rilevamento delle porte inutilizzate; e un wizard di Application Onboarding che trasforma un'app in tenant, EPG, BD e contract — con anteprima come matrice di raggiungibilità prima di qualsiasi scrittura su APIC.
Non può rompere la tua fabric se non glielo permetti
Ogni fabric è in sola lettura di default. La capacità di scrittura viene rilevata dai ruoli APIC, mai testata. La modalità Demo finge le scritture; la modalità Simulated non richiede alcun APIC. Decidi tu quando Day2Fabric può toccare la produzione.
di default
richiesto
Modalità fabric
Guardalo in azione
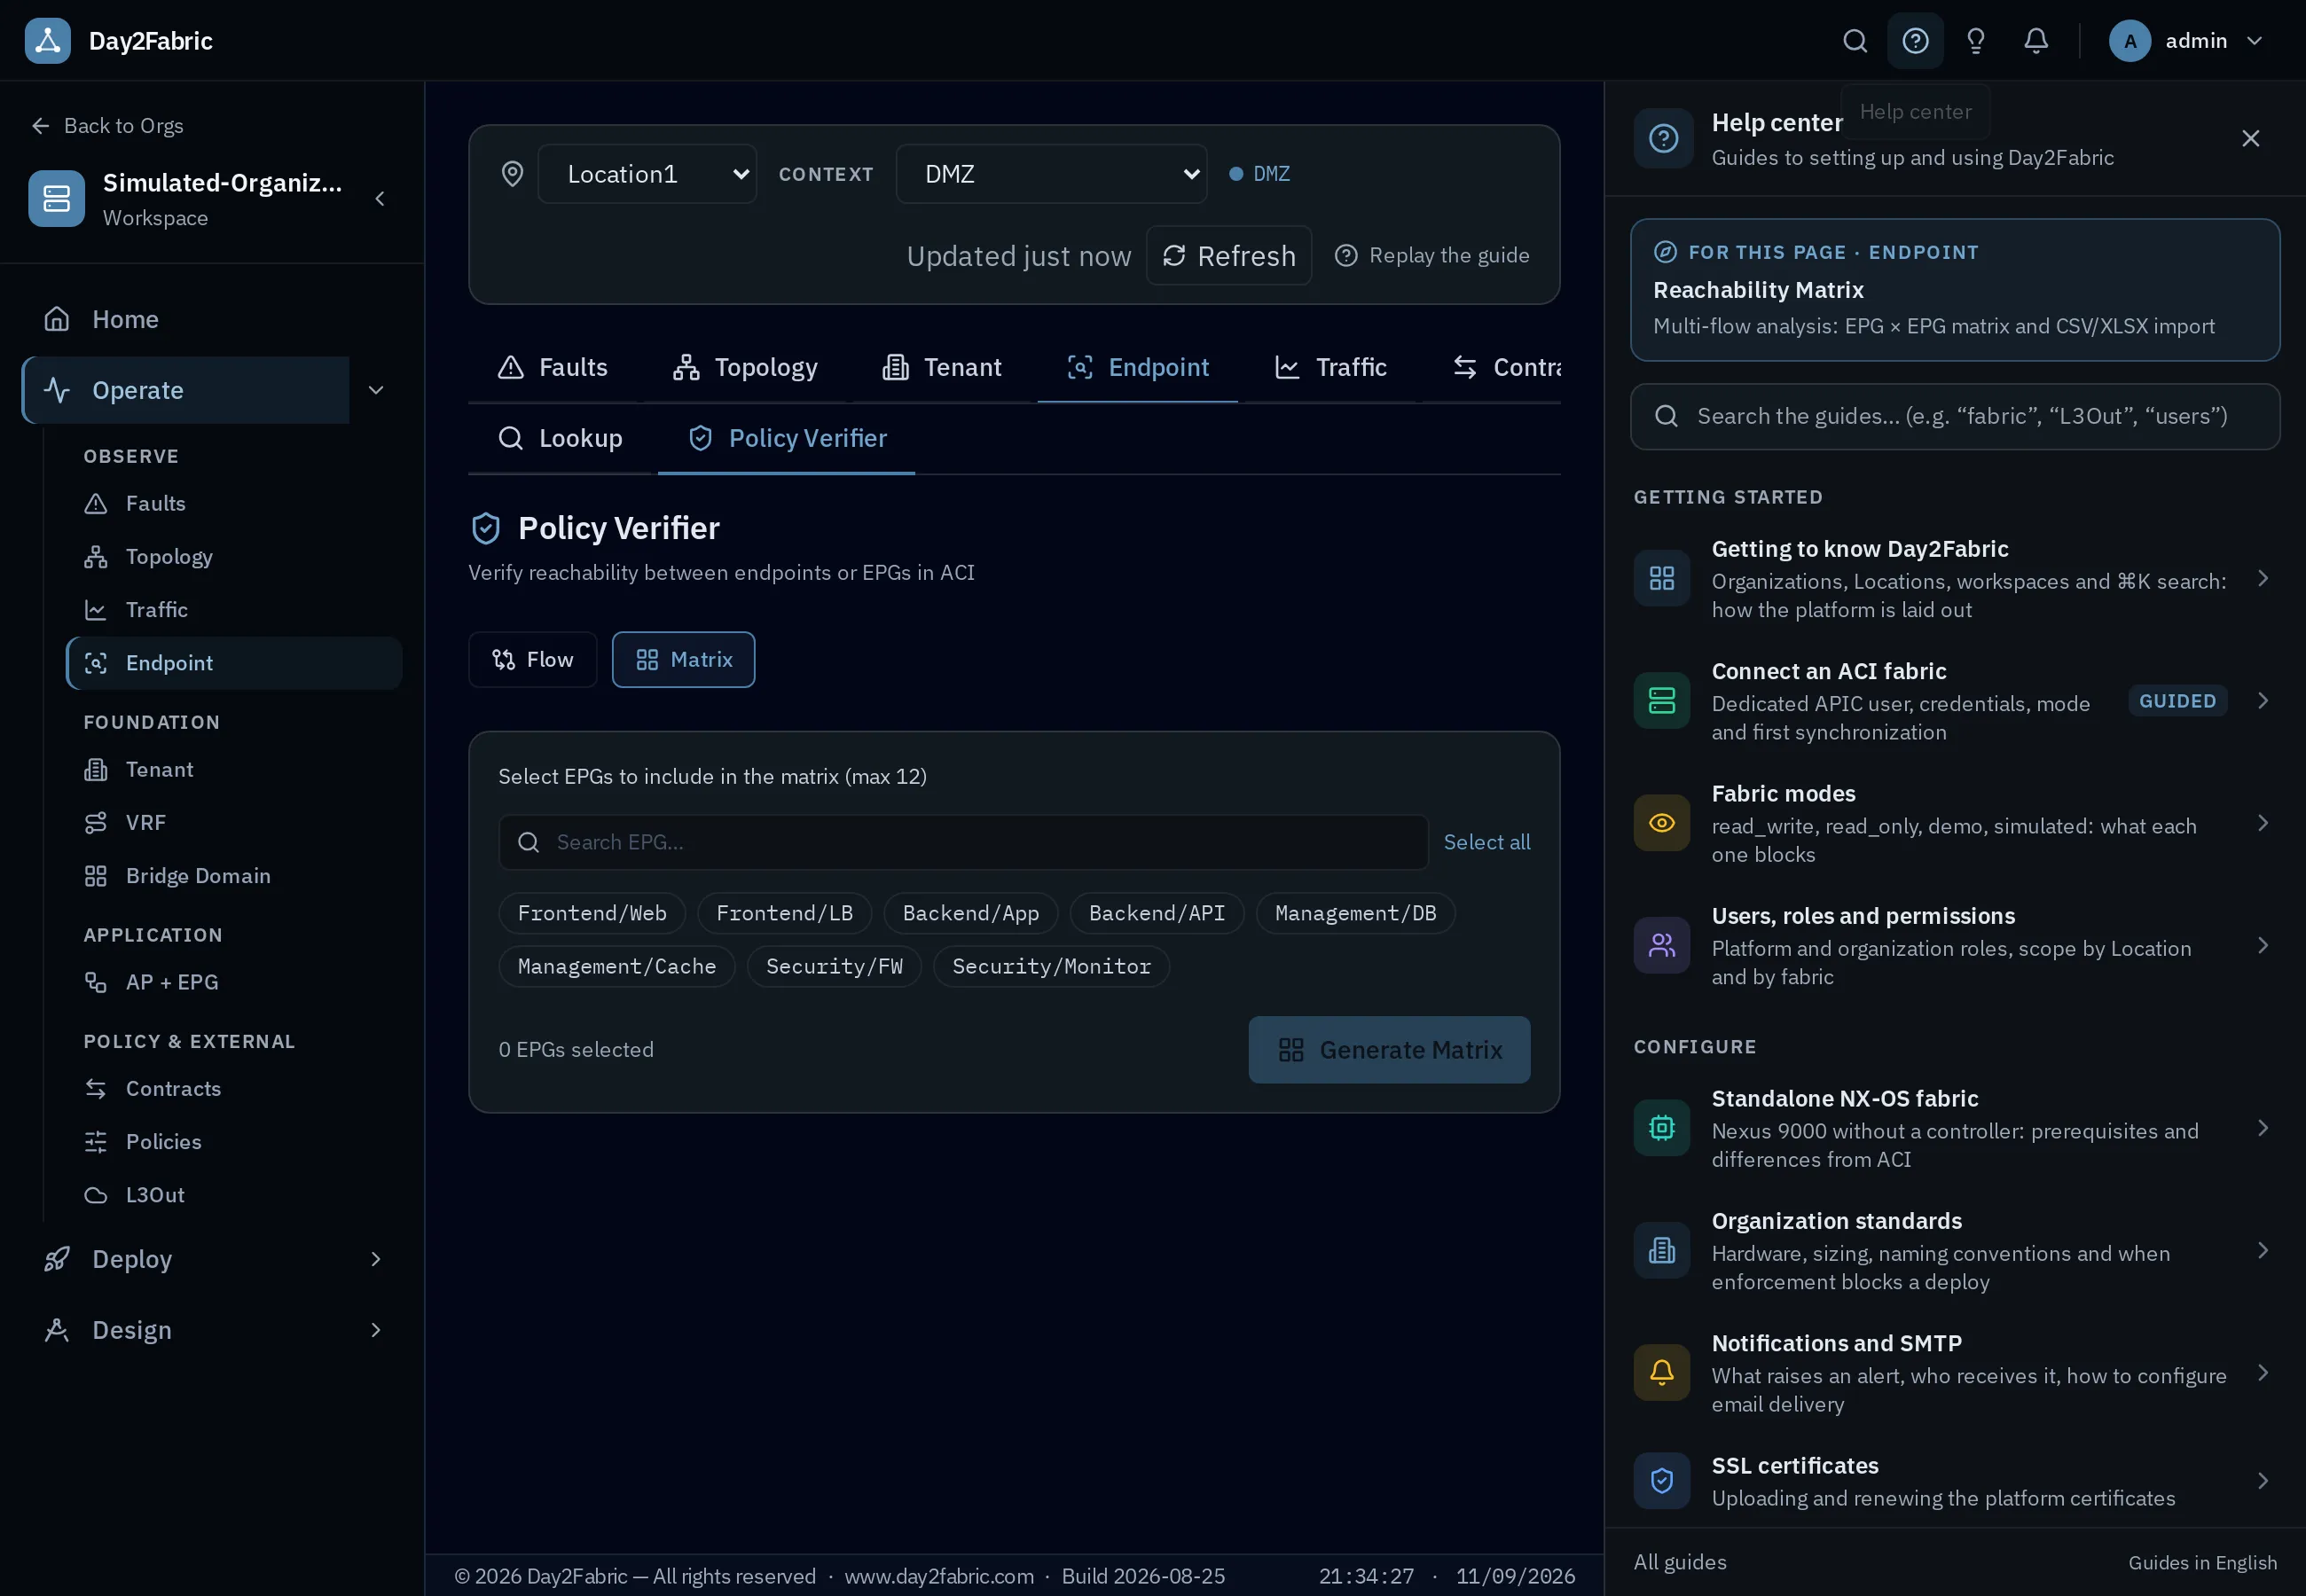
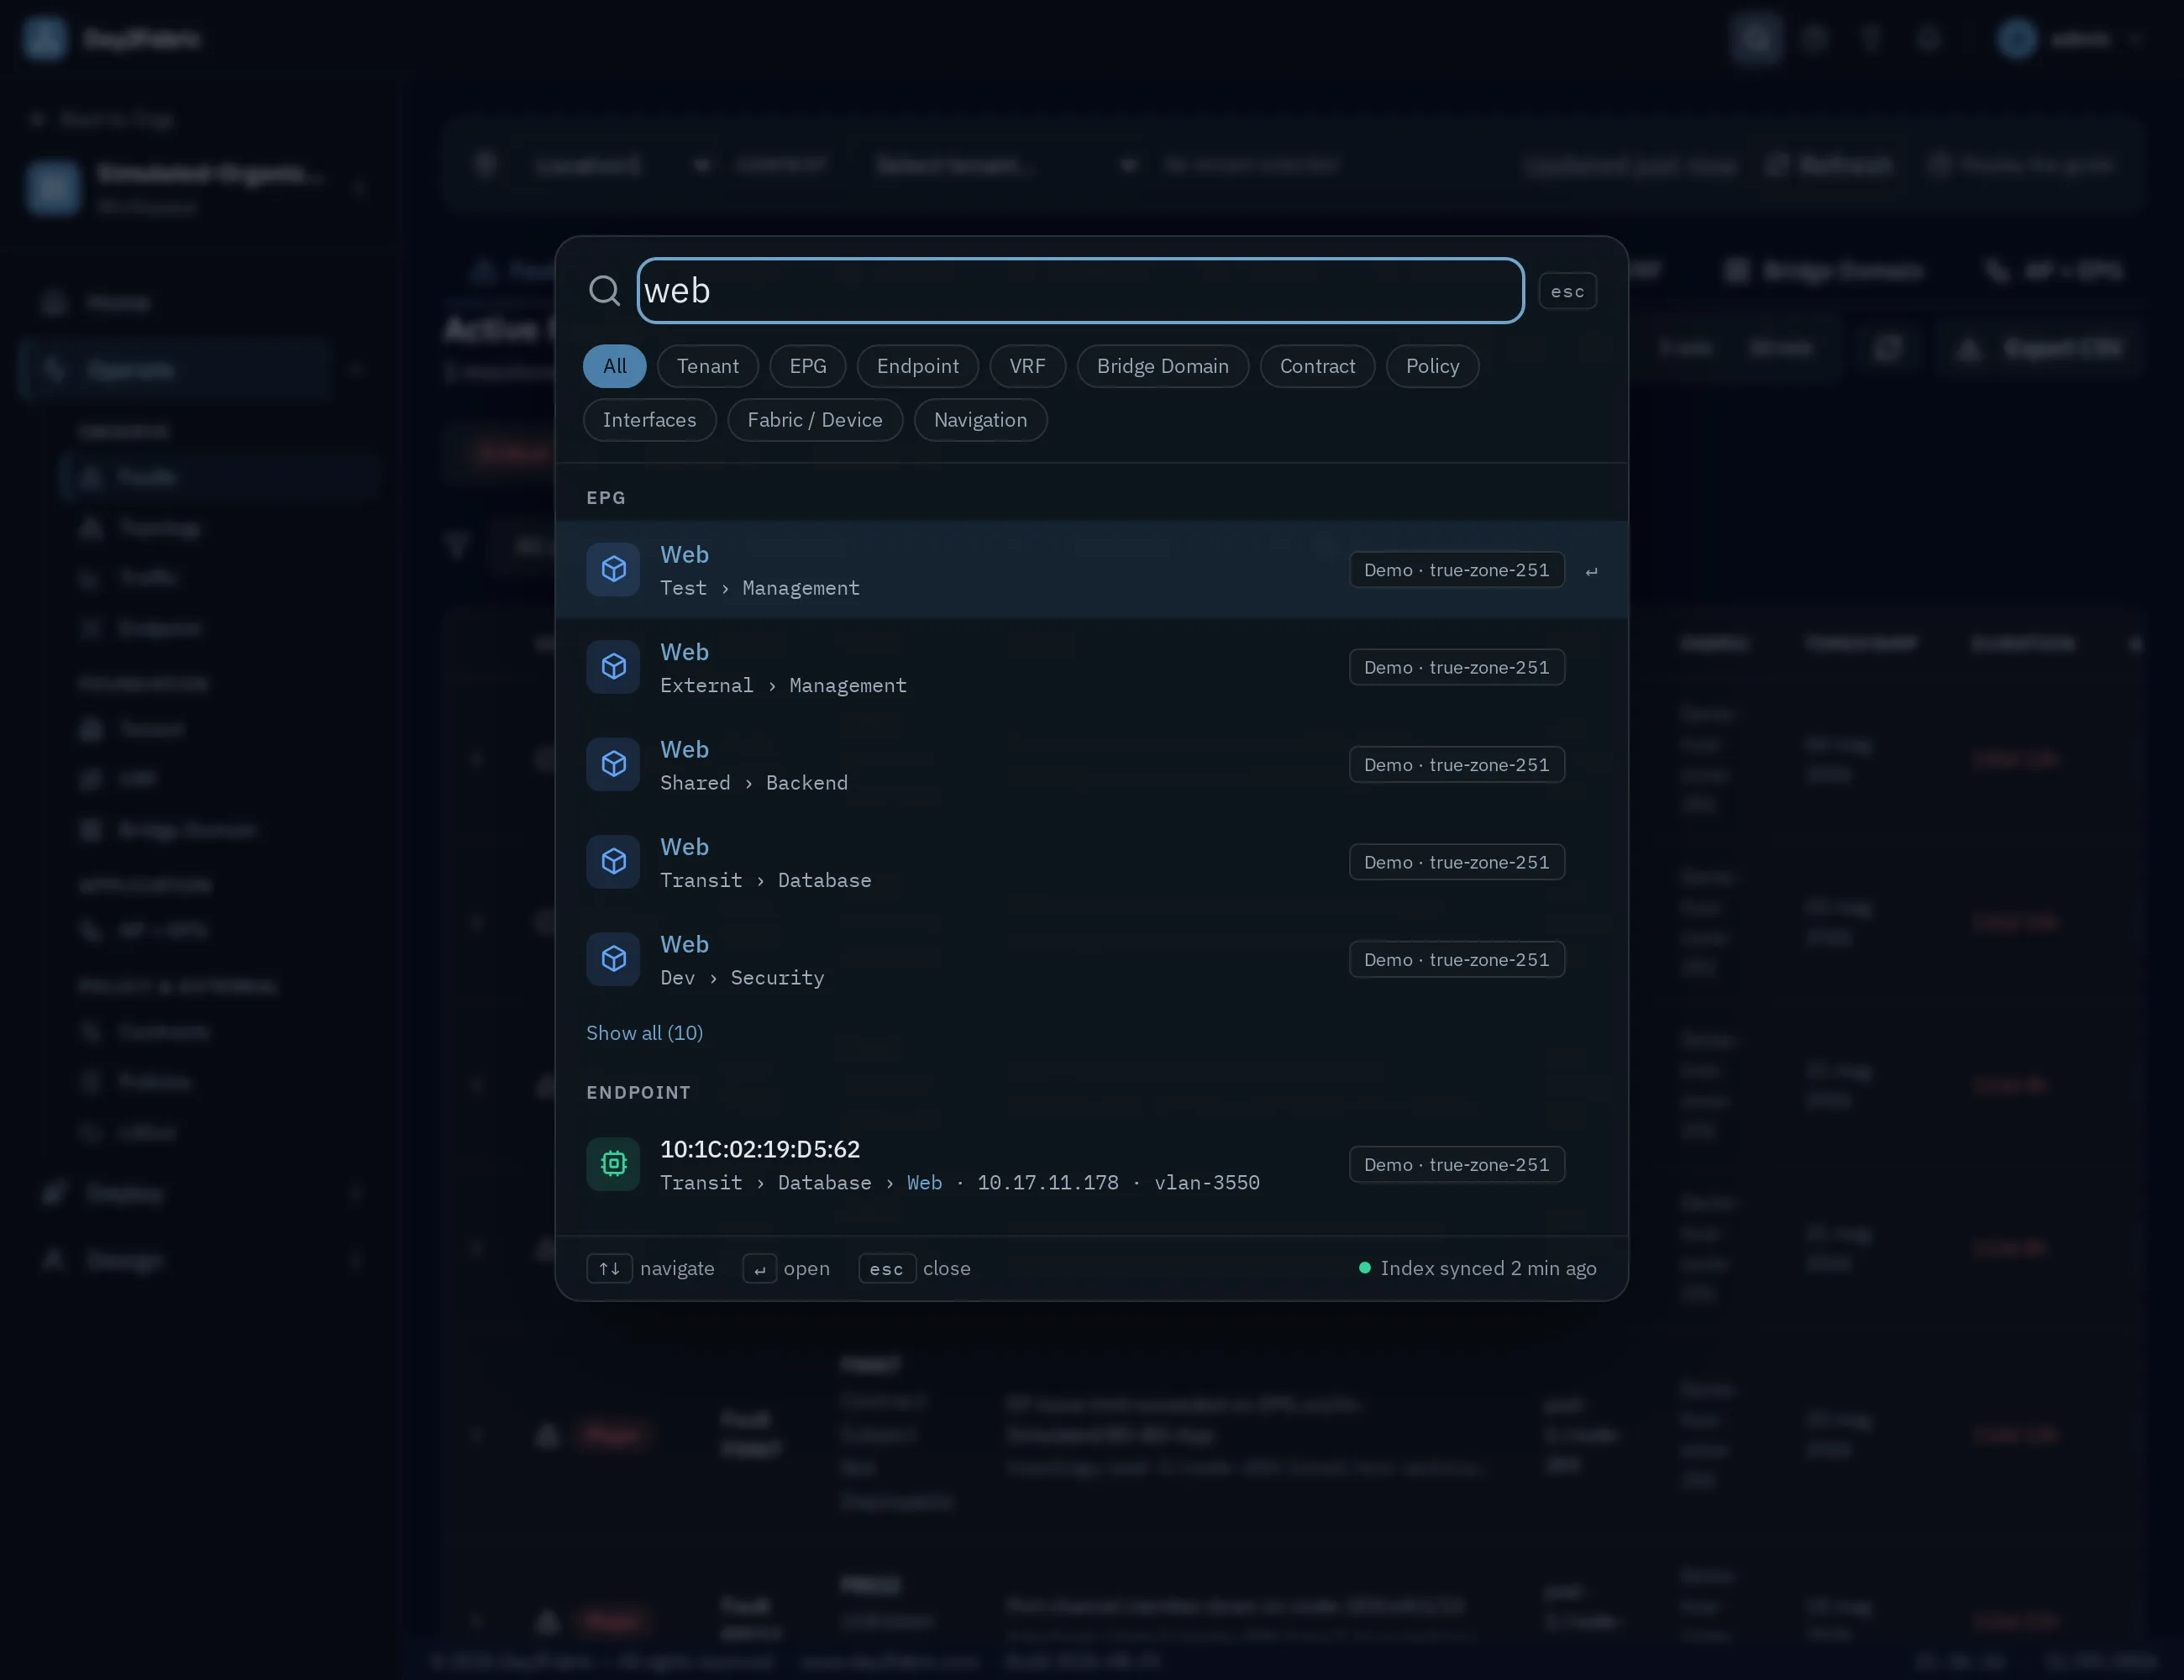
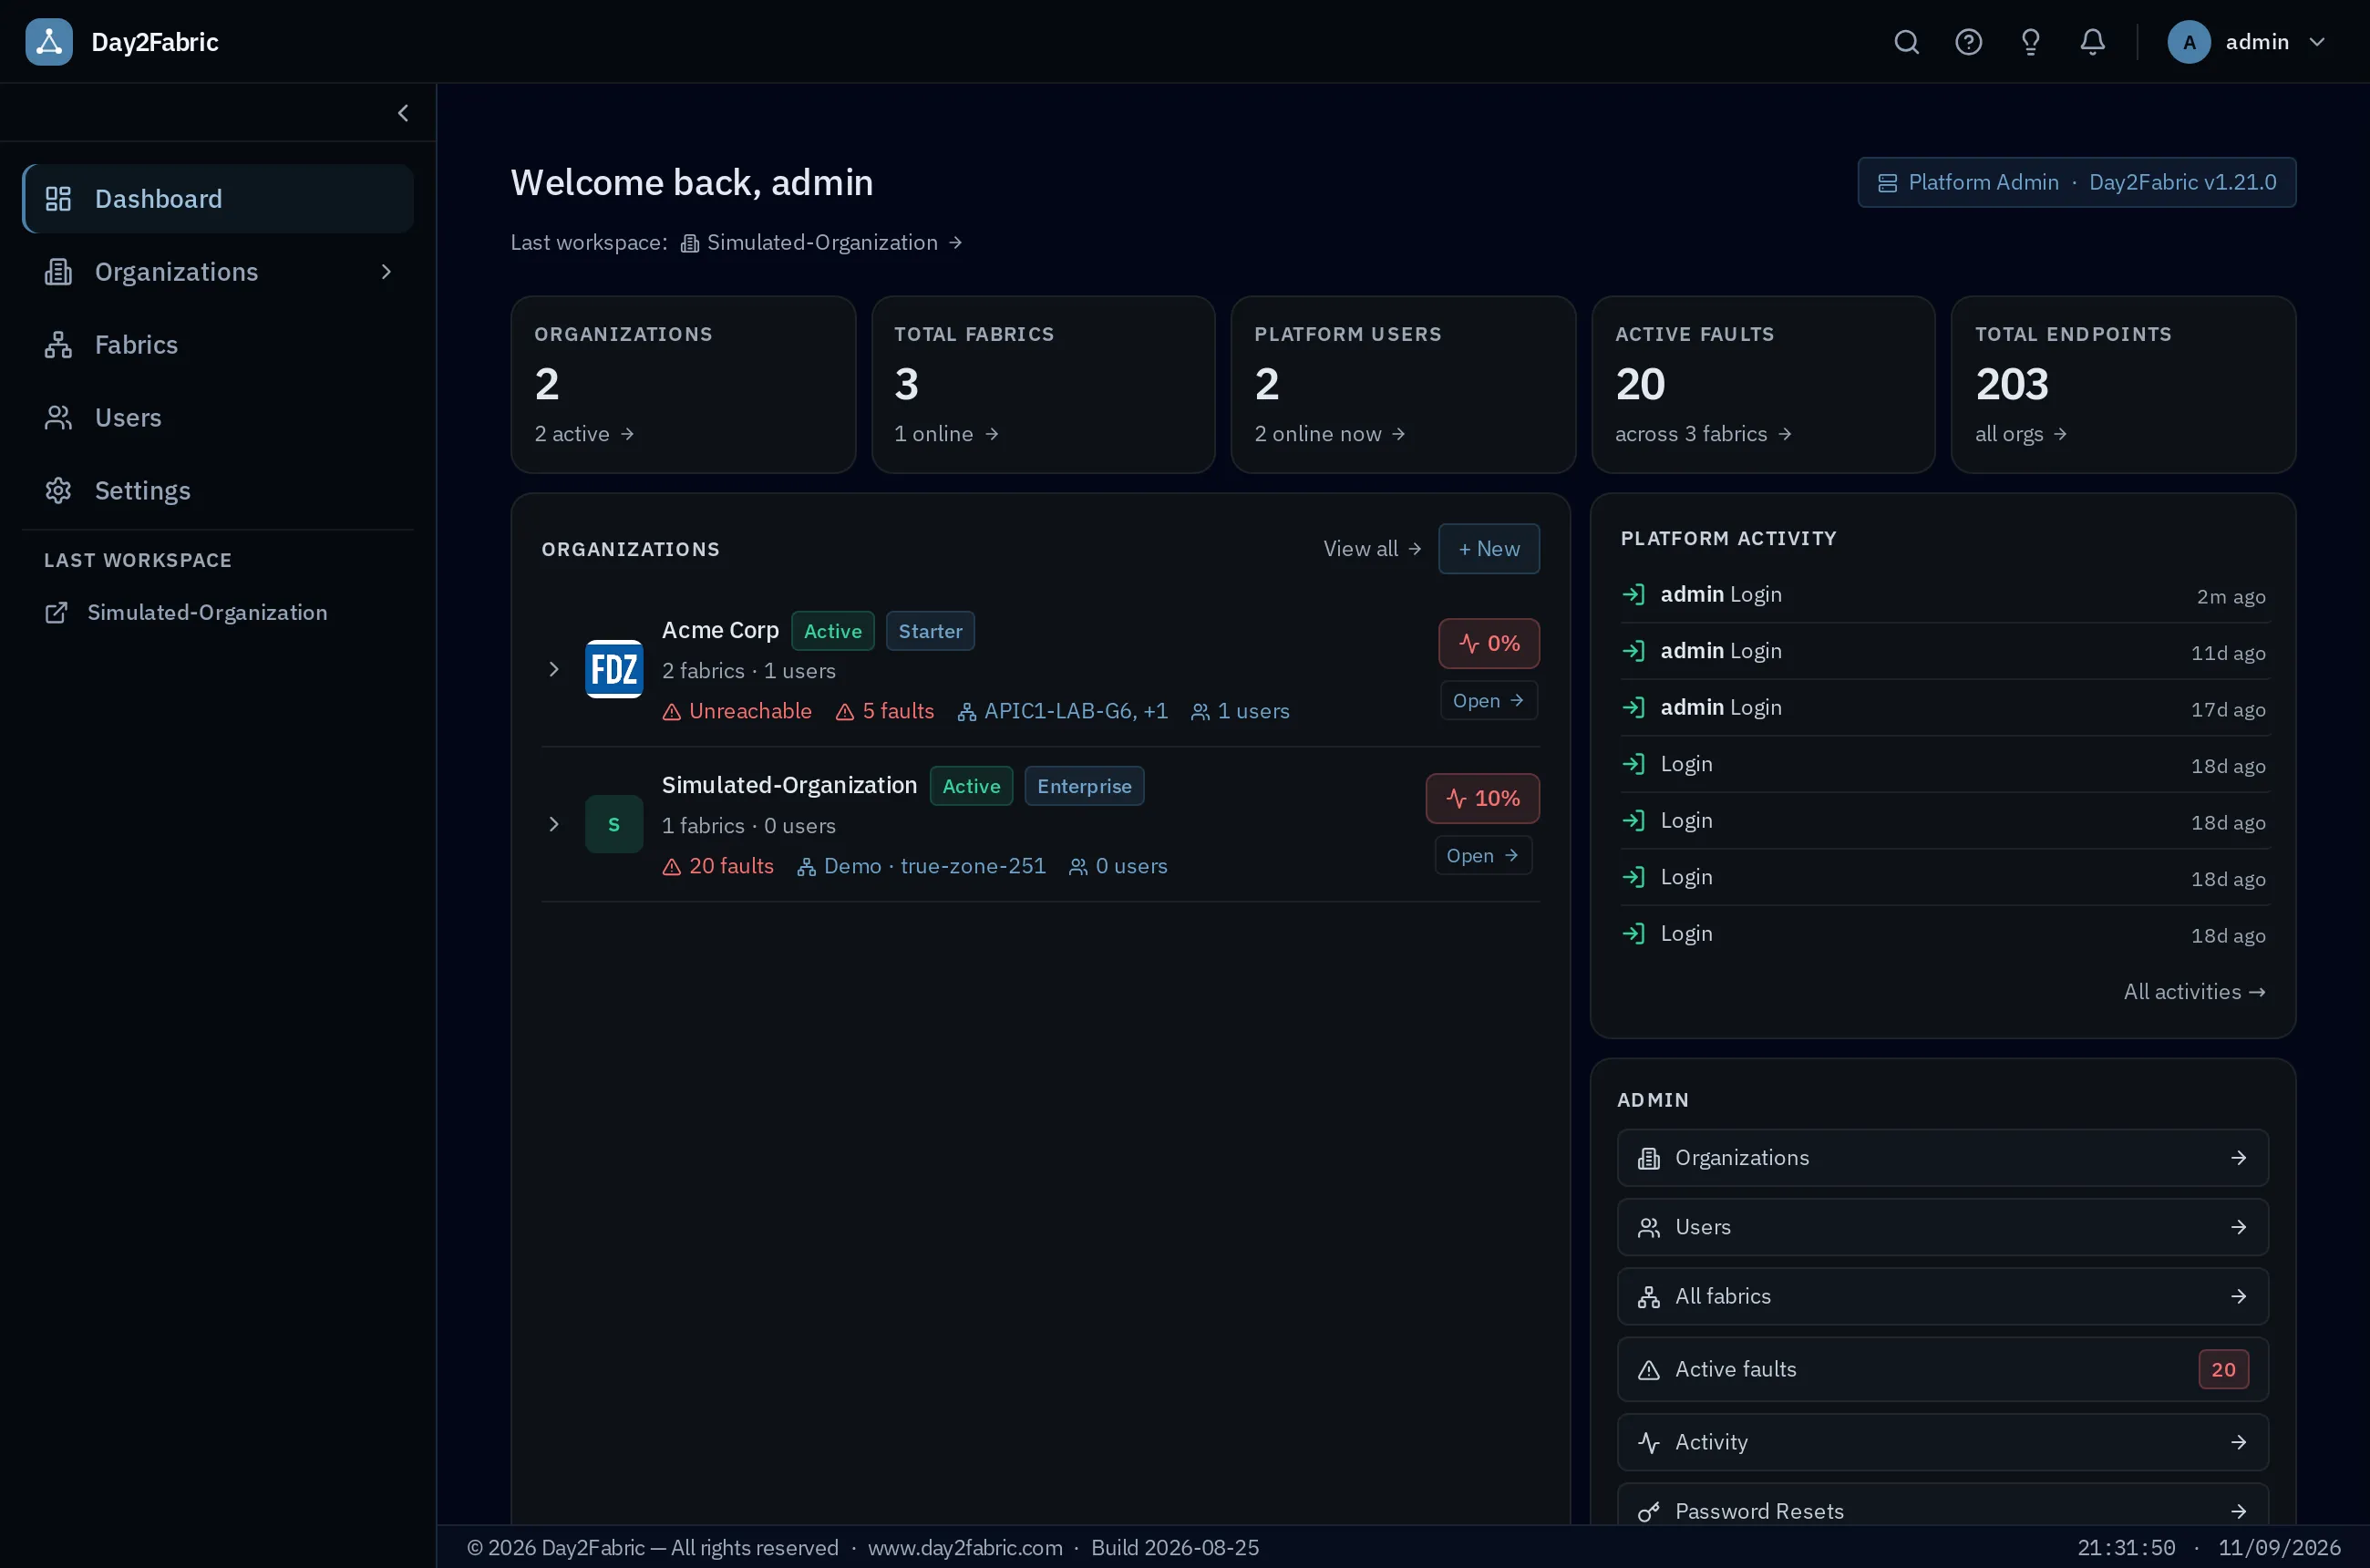
Direttamente dal prodotto — sono schermate reali, non mockup di marketing.
Cosa fa già Day2Fabric
Non una roadmap di slide — sono le funzionalità che girano oggi.
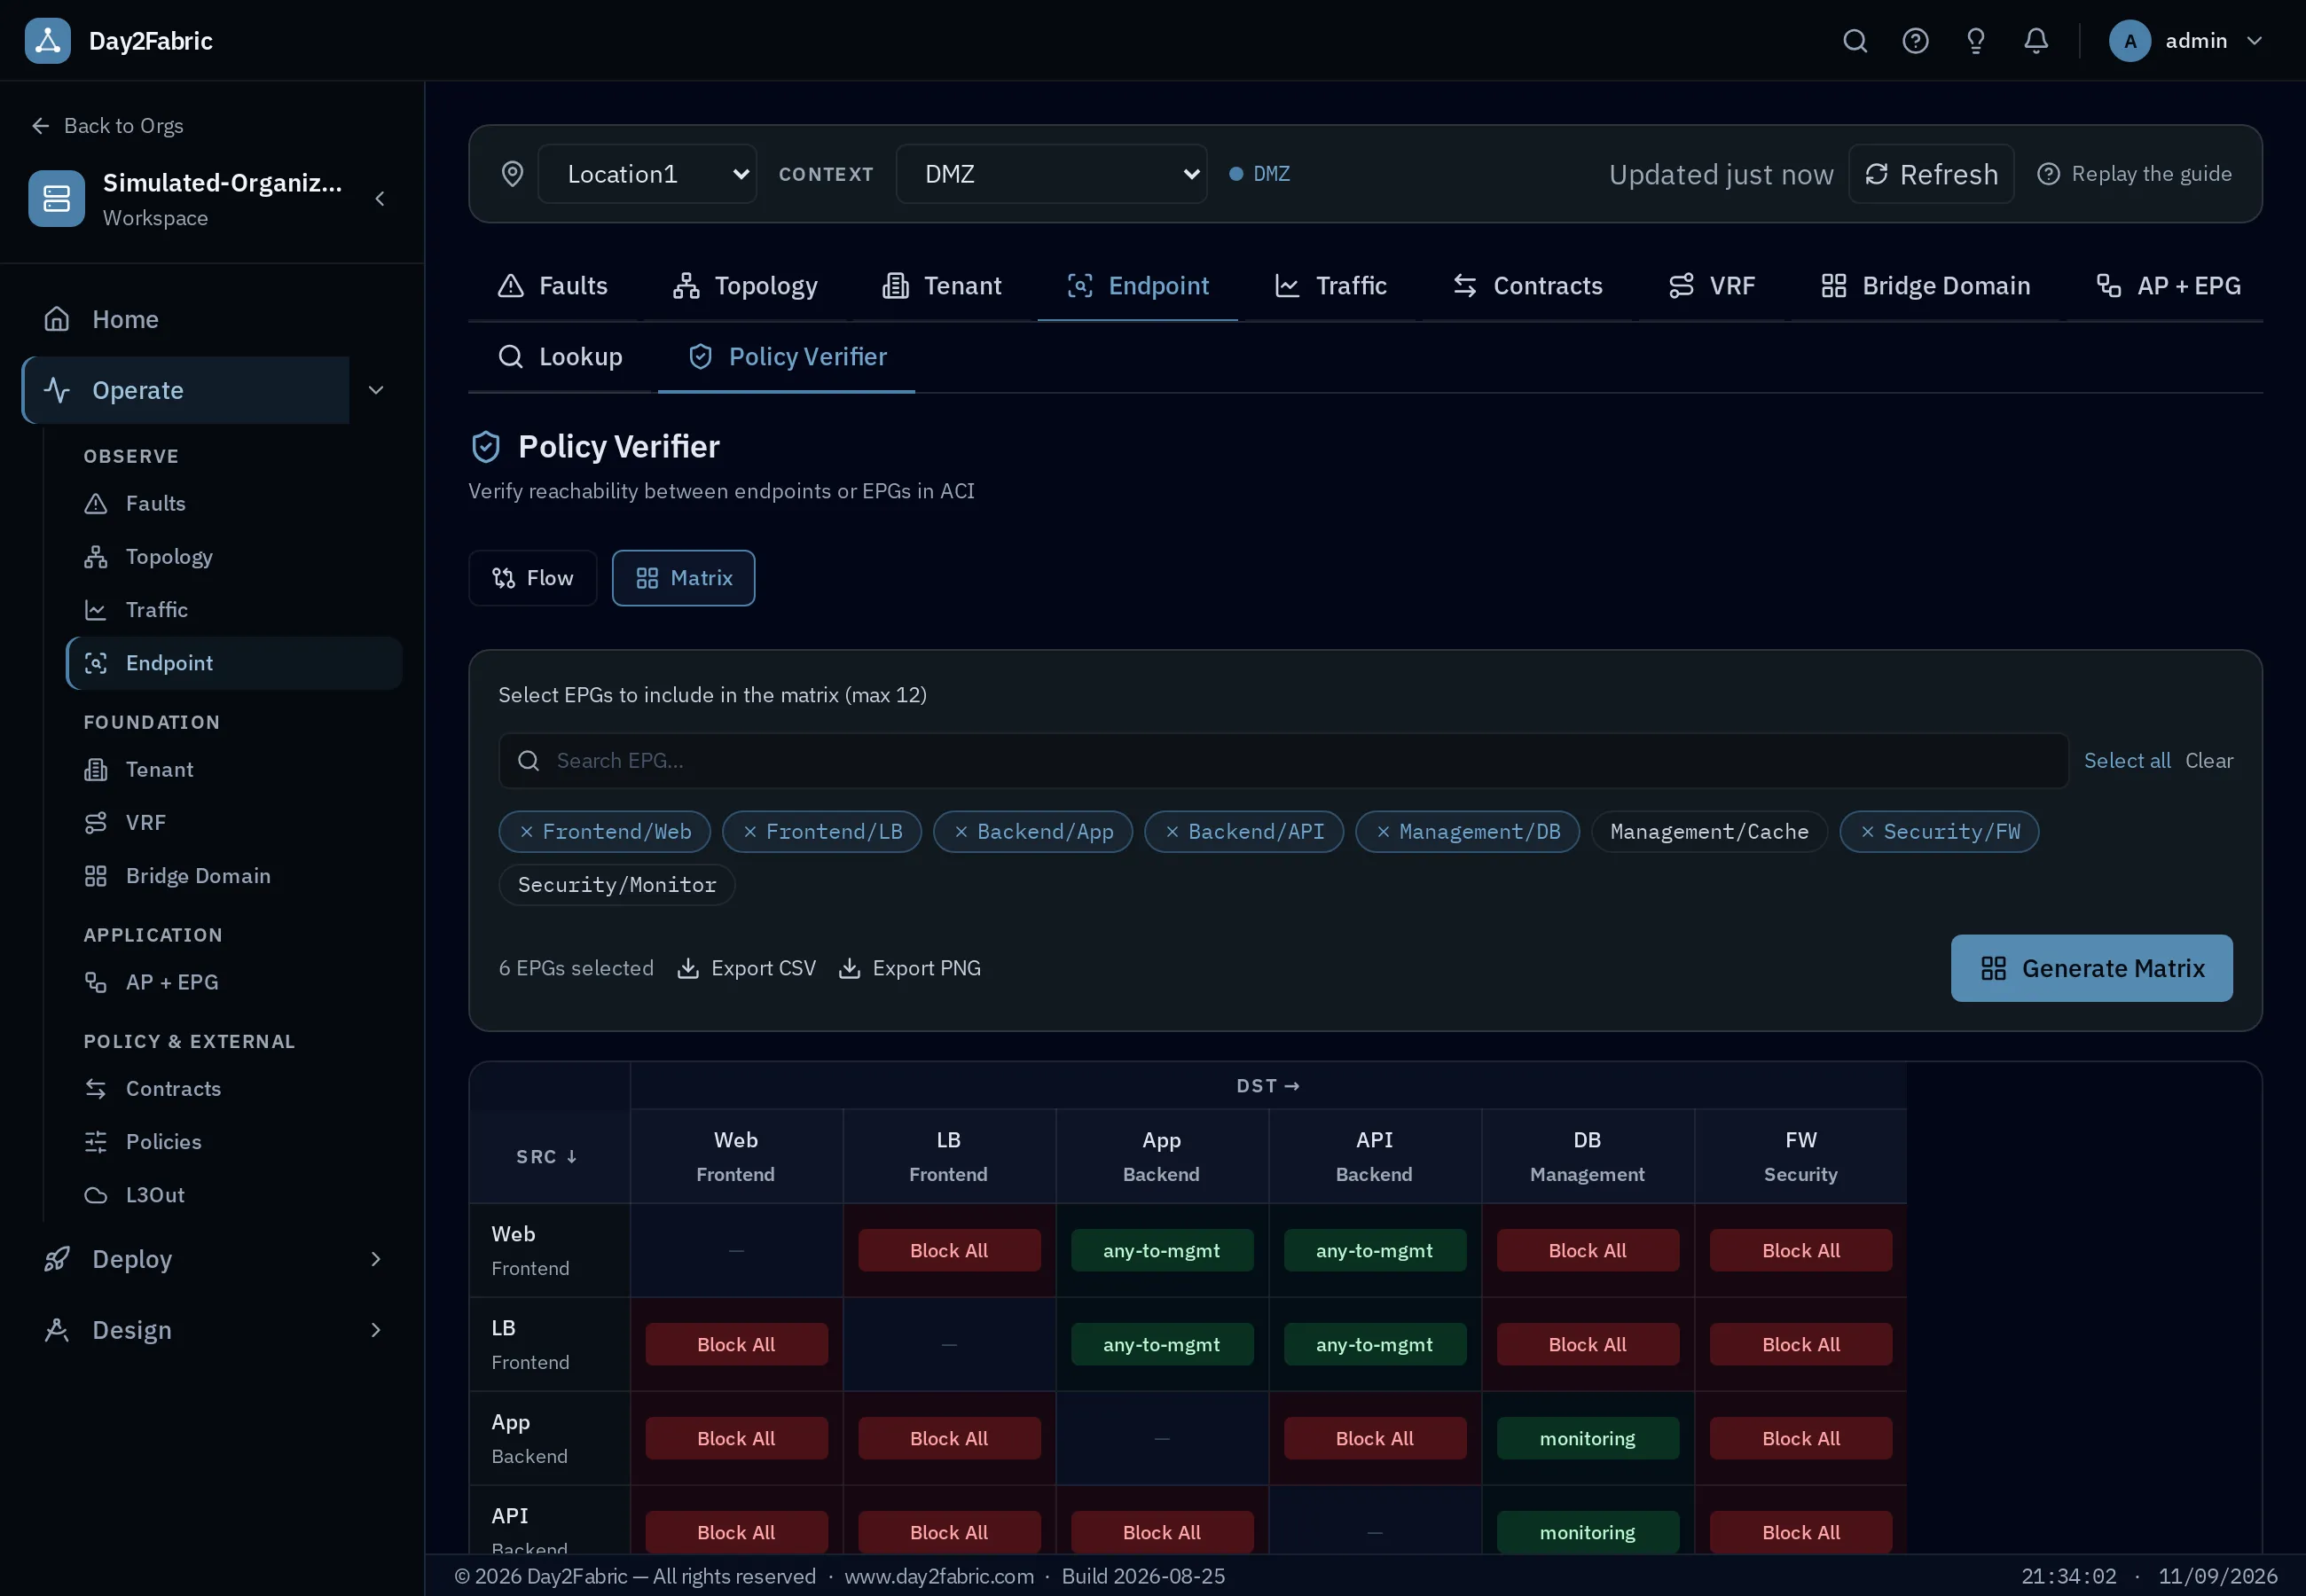
Policy Verifier
Rispondi a «A può parlare con B?» come decide la fabric — contract, vzAny, Preferred Groups, Taboo, VRF unenforced — in modalità Matrix o Flow.
Simulated Fabric Mode
Una fabric realistica e completamente sintetica da un seed — nessun APIC. Fai demo, formazione e sviluppo su di essa; le scritture persistono, il reset le azzera in un clic.
Dashboards & health
Dashboard Super Admin e Workspace per organizzazione: health score pesato, conteggio dei fault per severità, rilevamento degli APIC irraggiungibili e un centro notifiche integrato — vista platform-wide per gli MSP.
Guarda la dashboard →Activity Monitor & audit
Ogni evento della piattaforma registrato e correlato alla sessione che lo ha causato. Chi ha fatto cosa, quando e da dove — con una pagina Sessions e retention configurabile.
Schedule Activities
Pianifica le finestre di change: aggiungi/rimuovi porte agli EPG, modifica i contract, con notifiche a campanella ai ruoli giusti al momento giusto.
Asset Inventory
Ogni nodo — ID, nome, fabric, location, modello, seriale, IP OOB, software — in un'unica tabella filtrabile, esportabile in XLSX.
Organization Standards
Standard a livello di organizzazione che ogni deploy rispetta: naming convention applicate per oggetto, catalogo hardware e sizing della fabric, e un deployment approach — network-centric, application-centric o per location — con override per location.
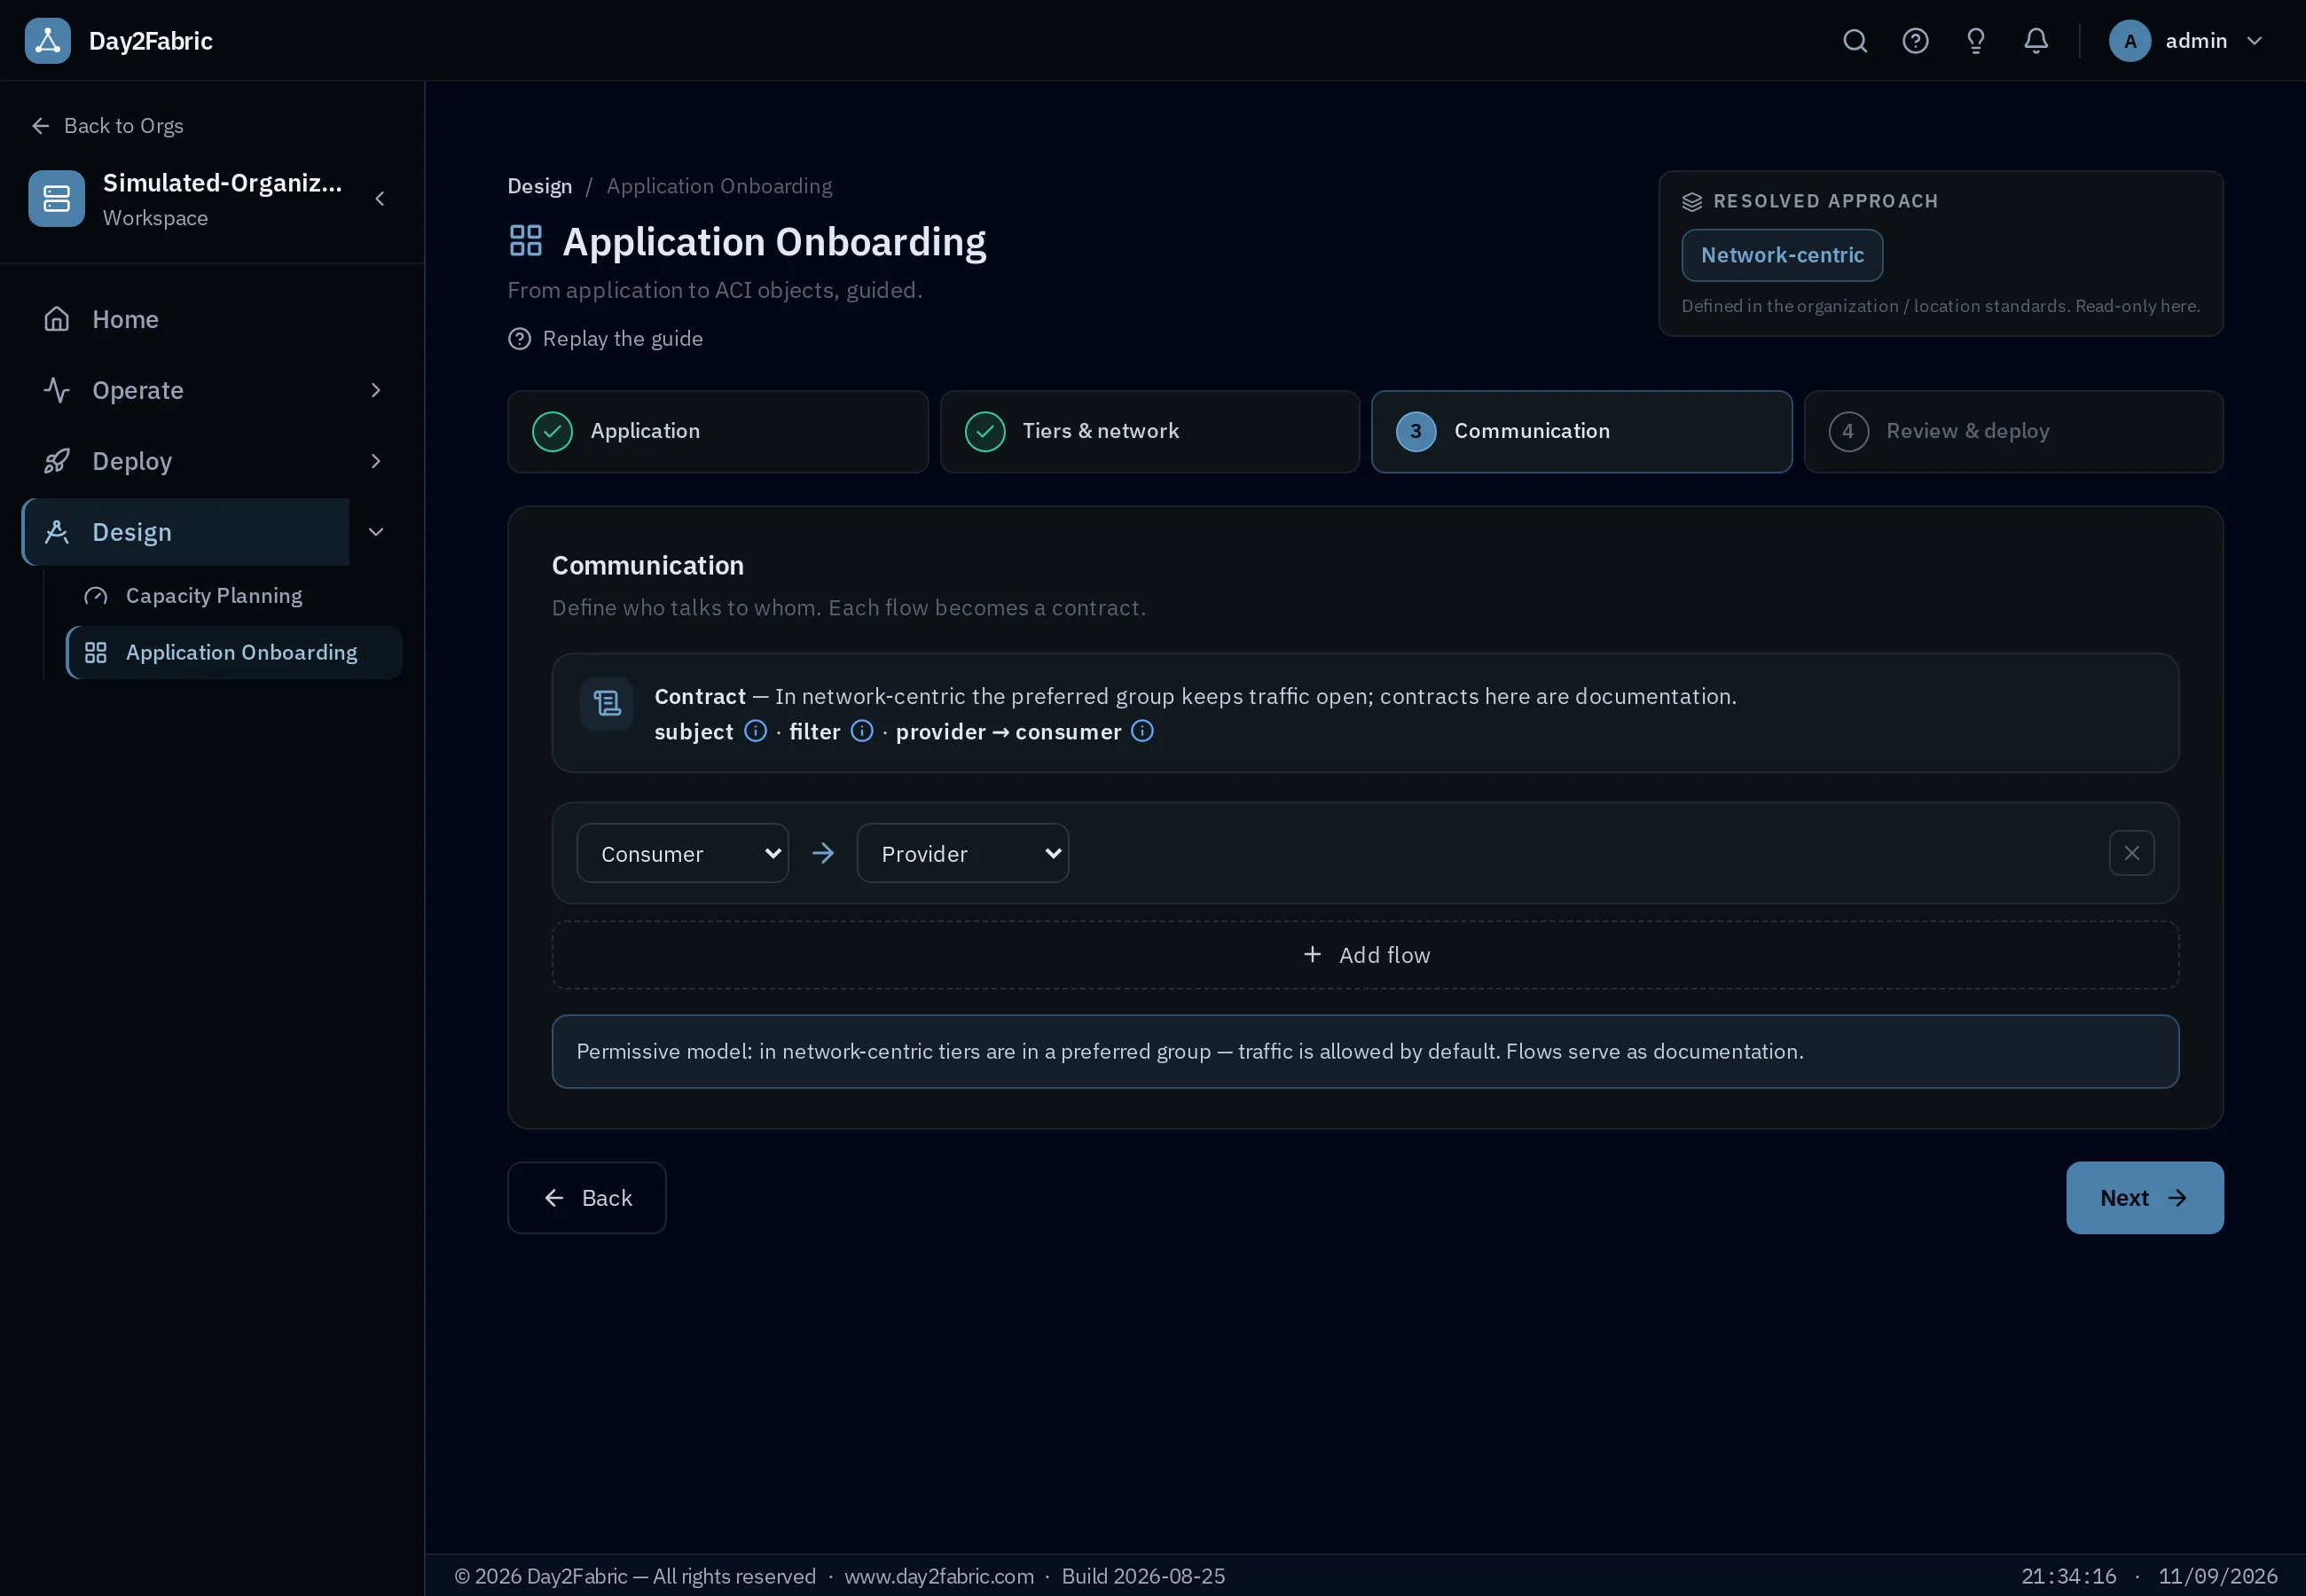
Application Onboarding
Un wizard in quattro passi che trasforma un'applicazione in tenant, EPG, BD e contract — con anteprima come matrice di raggiungibilità prima di qualsiasi scrittura su APIC, da distribuire subito o pianificare.
Bulk config & rollback
Definisci le modifiche da un CSV o da un template guidato — full stack, clone di EPG — e applicale in modo atomico: se un oggetto fallisce, tutto ciò che è già stato scritto viene annullato.
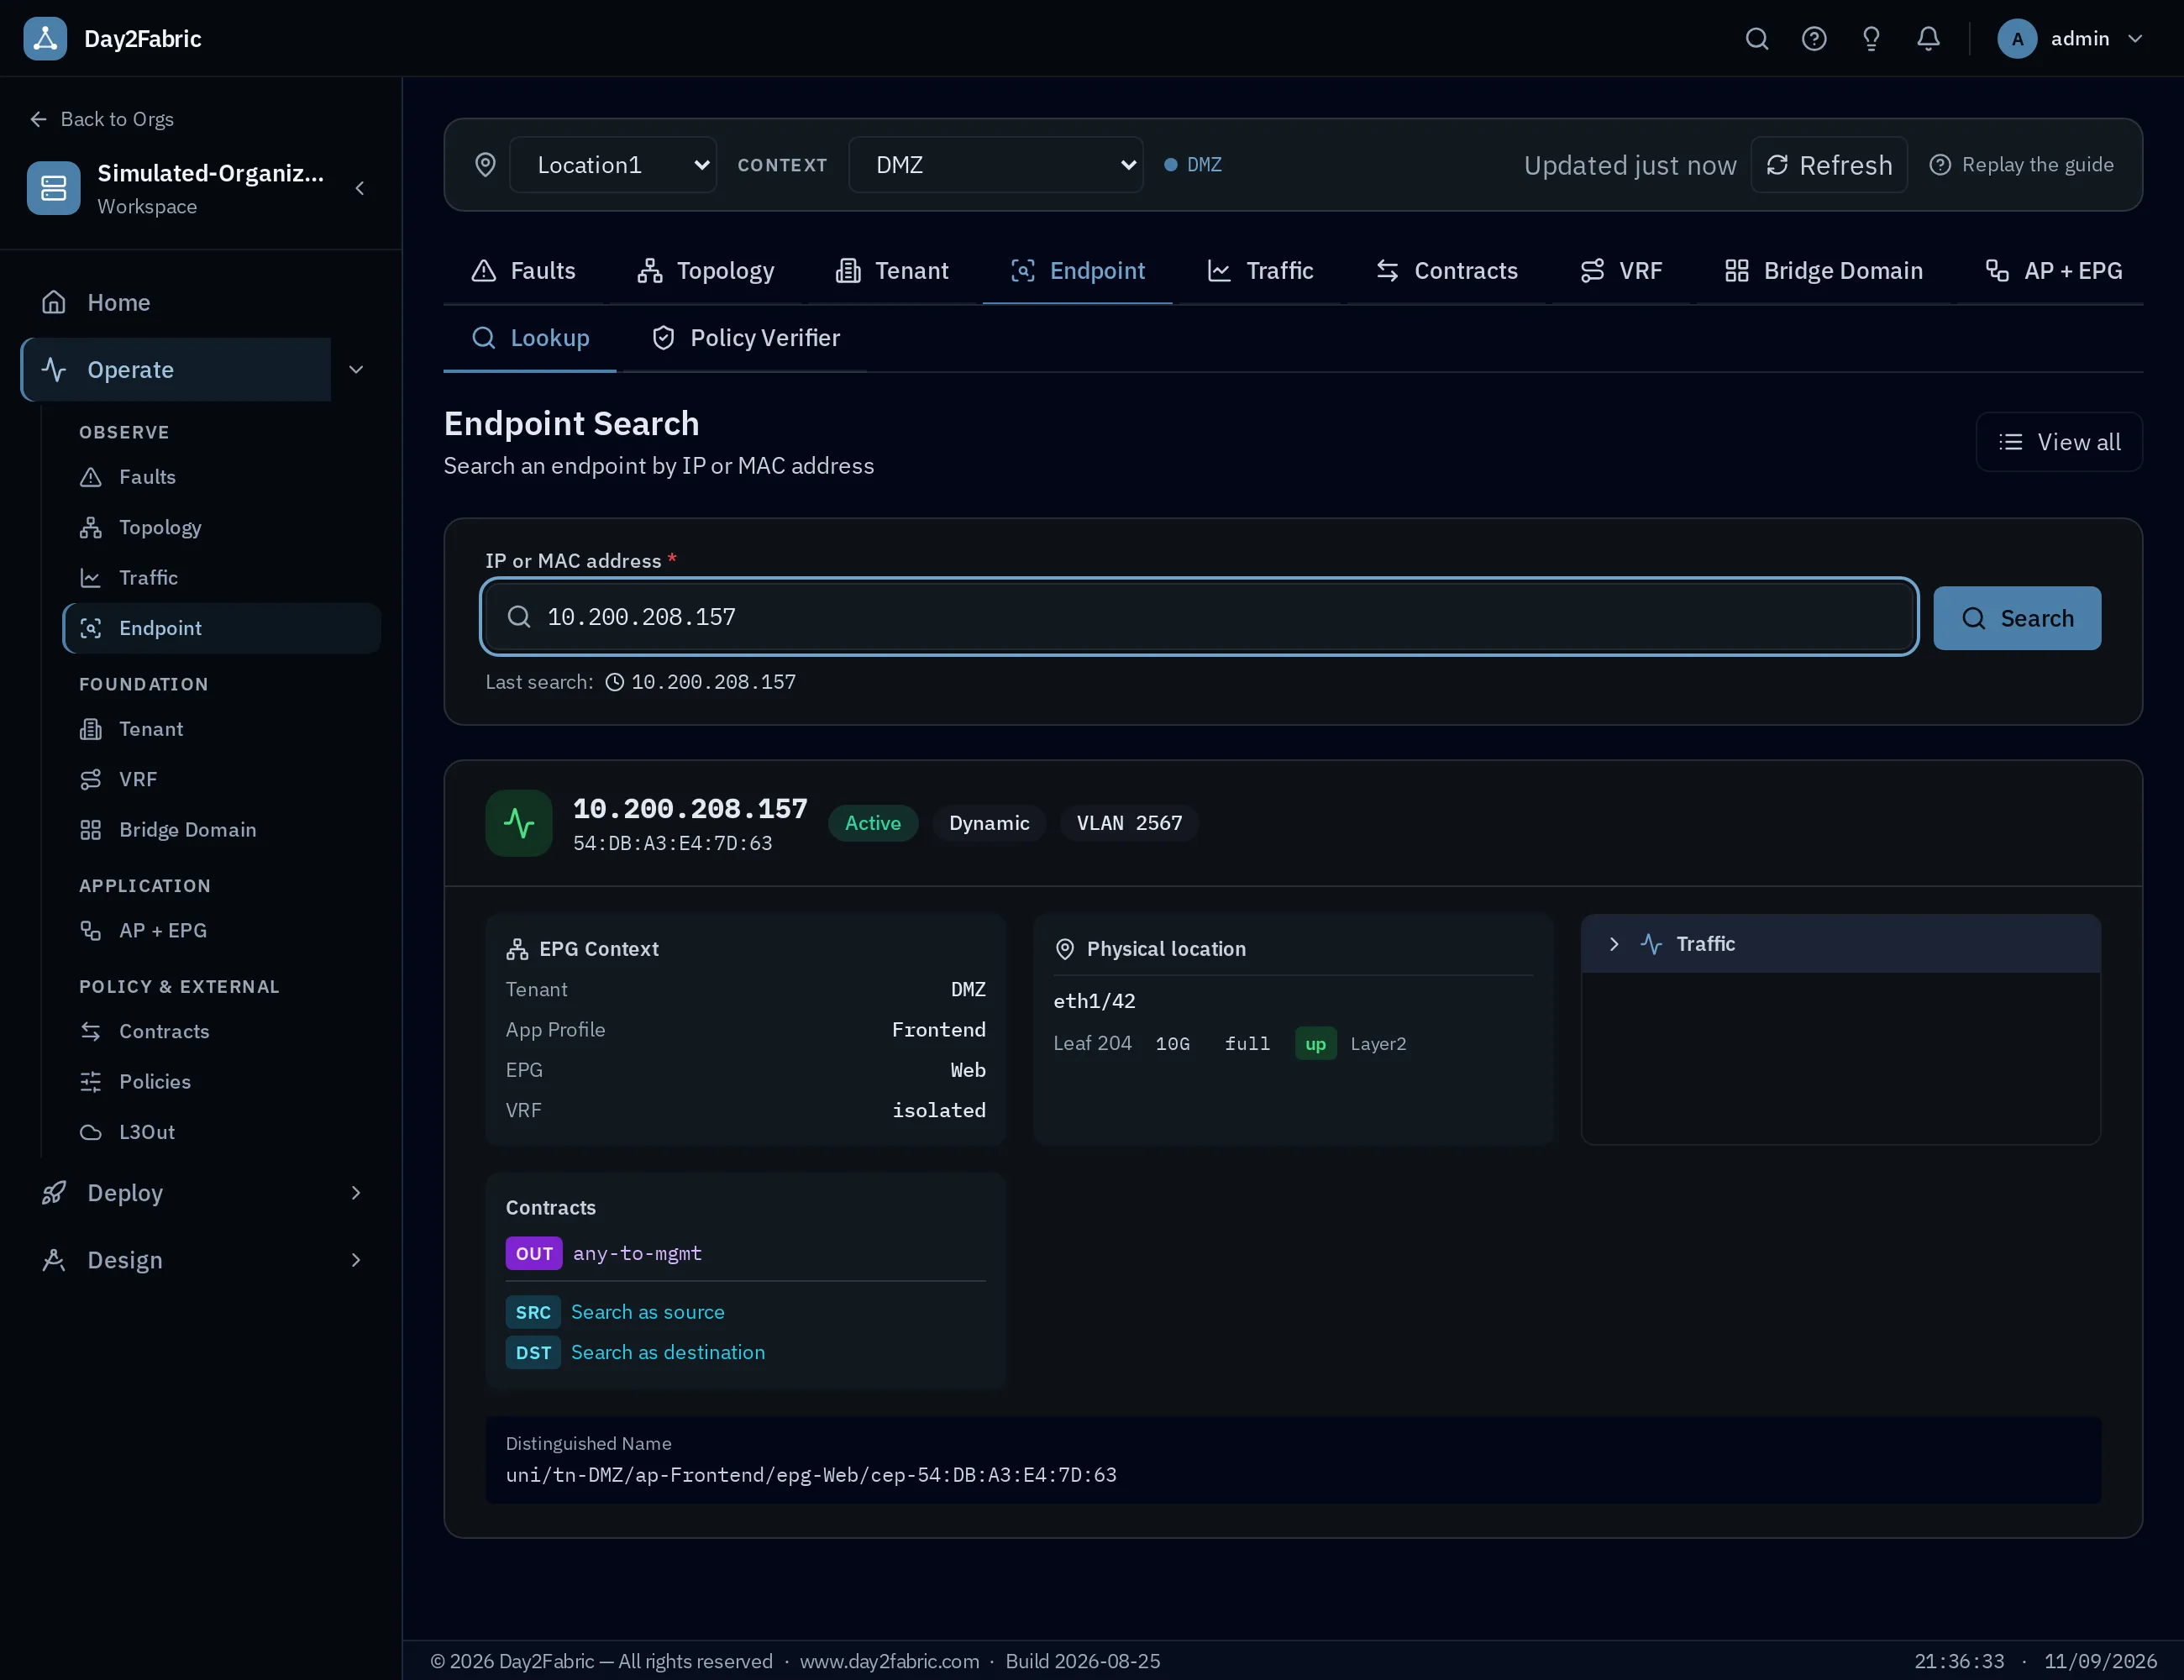
Endpoint Search
Trova qualsiasi IP o MAC e vedi esattamente dove vive — tenant, application profile, EPG, VRF, contract e DN — poi usalo come sorgente o destinazione.
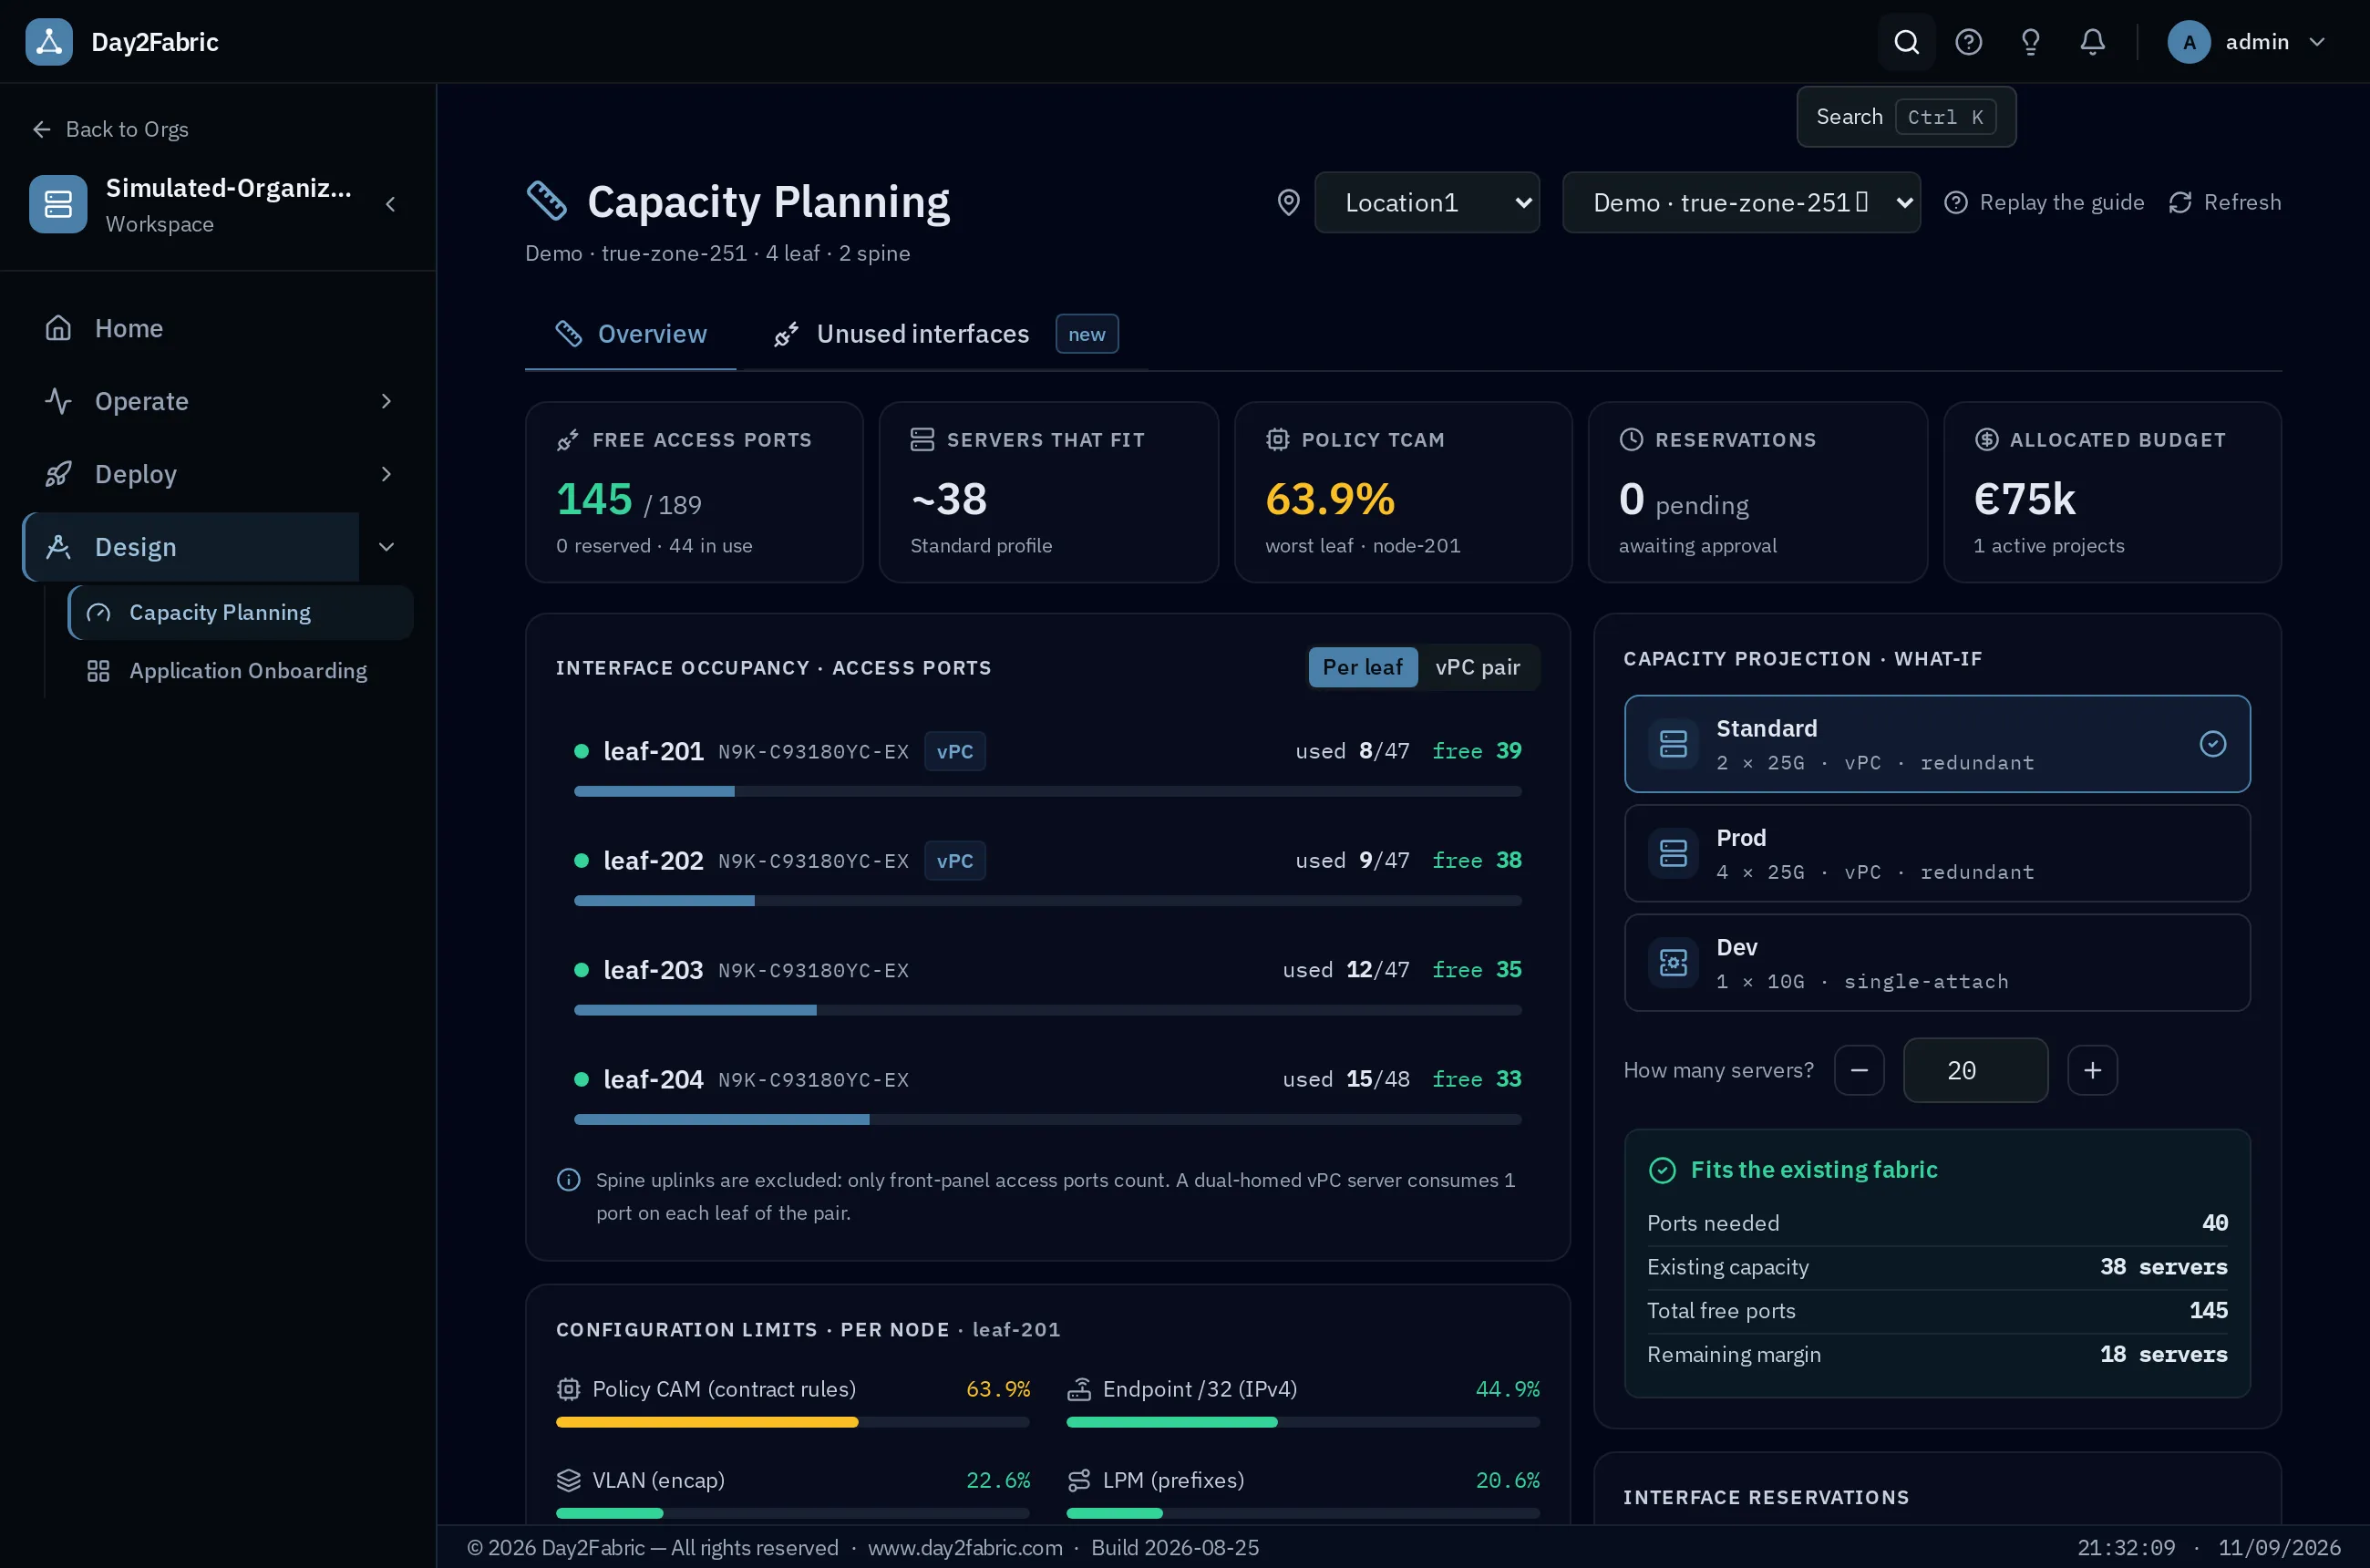
Capacity Planning
Occupazione delle interfacce per leaf e coppia vPC con gli uplink verso le spine esclusi, limiti policy-TCAM per nodo, proiezioni what-if, prenotazioni con approvazione — e l'elenco delle porte rimaste inutilizzate troppo a lungo.
Multi-fabric, Locations & RBAC
Organizzazioni, location e fabric sotto un'unica piattaforma, con ruoli limitati per organizzazione, location o fabric e workspace per organizzazione — la base per l'uso MSP e dei team grandi.
Help center
Un pannello di aiuto integrato e persistente con 22 guide in 5 sezioni, contestuali alla pagina in cui sei. Quattro percorsi guidati verificano la tua fabric in tempo reale mentre procedi: collega una fabric, verifica una policy, distribuisci oggetti, configura le interfacce.
Ricerca universale
Premi ⌘K e trova qualsiasi tenant, EPG, endpoint, VRF, bridge domain, contract, policy, L3Out, interfaccia o device tra le tue fabric — verificato in tempo reale prima del salto.
Topology & node inspector
La fabric come grafo o come tabella asset, e un node inspector con hardware, interfacce, port-channel, storico delle metriche e baseline dei contatori — con shut / no-shut per gli operatori.
Pensato per reti più grandi e regolamentate
Tutto ciò che c'è nella piattaforma, più le capacità che i team più grandi e le organizzazioni security-led chiedono per prime — alcune disponibili, altre in roadmap, e diciamo quali.
NX-OS support Estensione · monitoraggio
Nexus 9000 standalone accanto ad ACI, nello stesso workspace: device, interfacce, VLAN, VRF, vicini CDP/LLDP e health oggi — provisioning in roadmap, validazione su Nexus fisici in corso.
vedi la matrice di copertura ACI & NX-OS →Priority support & SLA Enterprise
Una linea diretta con chi costruisce Day2Fabric: risposta prioritaria, SLA definiti e onboarding guidato — più un service account forzato in sola lettura e licensing offline air-gapped. Packaging Kubernetes su richiesta (roadmap).
SSO Enterprise · roadmap
Single Sign-On tramite il tuo identity provider — OIDC, SAML e LDAP (pronto per Authentik). Identità centralizzata, nessun account locale da gestire, con un platform admin sempre disponibile.
Zero Trust Enterprise · roadmap
Segmentazione least-privilege dimostrabile: verifica contract per contract tra i tenant, con controlli continui della postura e avvisi di drift in roadmap.
LLM Gateway Enterprise · roadmap
Assistente AI on-prem, model-agnostic — Anthropic, Azure OpenAI, Bedrock o un Ollama locale. Il contesto ACI viene iniettato nel prompt; i tuoi dati restano nel tuo ambiente.
Audited jump-host Enterprise · roadmap
Un gateway SSH verso la fabric, accessibile da browser e sottoposto ad audit — credential brokering e registrazione completa della sessione. Per ambienti dove l'accesso OOB diretto è bloccato e ogni tasto premuto deve essere tracciabile.
Le cose che chiedono per prime
Devo dargli accesso al mio APIC?
I miei dati escono dalla mia rete?
Sostituisce APIC?
Come viene licenziato?
Cosa c'è nel bundle Enterprise?
Come si installa?
Guardalo su un esempio reale
Dimmi cosa ti fa soffrire nel tuo setup attuale e taglierò la demo su misura — su una fabric simulata o in screen-share della tua. Niente slide.
- Prenota uno slot e dicci cosa vuoi risolvere.
- Te lo mostriamo live su una fabric realistica — senza setup né accesso ad APIC.
- Ti tieni la sandbox dopo, per esplorare per conto tuo.
Ricevuto — a presto.
Ti contatteremo per fissare la demo.